


Что делать кадровику с новыми требованиями о кибербезопасности
Всех работников нужно ознакомить с правилами кибербезопаности. Такое требование появилось в Трудовом кодексе, нужен локальный акт, приказ об ответственном и внутреннем контроле. Из рекомендации узнаете как организовать кибербезопасность и кто должен за неё отвечать. Получите шаблон локального акта, образец приказа и инструктажа. Сможете быстро закрыть этот участок работы без риска возникновения ошибок.
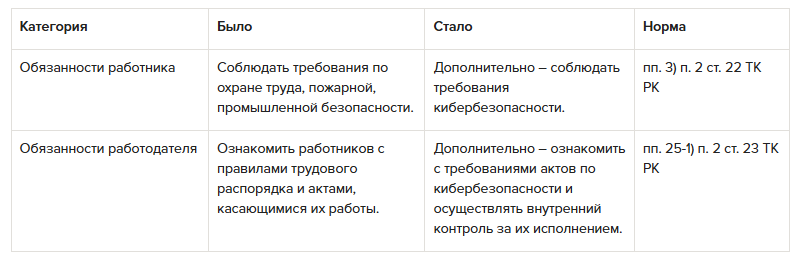
С 25 августа 2026 года в Трудовом кодексе закреплены новые обязанности работодателя и работника в сфере кибербезопасности (Закон РК от 24.06.2026 № 326-VIII).
Работодатель обязан утвердить внутренний акт с требованиями кибербезопасности, ознакомить с ним каждого работника под подпись и организовать контроль за его соблюдением. Работник, в свою очередь, обязан эти требования соблюдать, наравне с уже привычными правилами, например по охране труда или пожарной безопасности.
Екатерина Полевая
главный редактор электронной системы «Actualis: Кадровое дело»
С 25 августа 2026 года в Трудовом кодексе закреплены новые обязанности работодателя и работника в сфере кибербезопасности (Закон РК от 24.06.2026 № 326-VIII).
Работодатель обязан утвердить внутренний акт с требованиями кибербезопасности, ознакомить с ним каждого работника под подпись и организовать контроль за его соблюдением. Работник, в свою очередь, обязан эти требования соблюдать, наравне с уже привычными правилами, например по охране труда или пожарной безопасности.
Внимание
Изменения касаются всех работодателей независимо от размера бизнеса и сферы деятельности организации.
Если акт не утверждён, персонал не ознакомлен или контроль не работает на практике, а не только на бумаге, – это грозит претензиями при проверке. И даже если сотрудник действительно нарушил правила, наказать его без подтверждённого ознакомления не получится.
Изменения в Трудовом кодексе по вопросам кибербезопасности
Кибербезопасность и информационная безопасность
Кибербезопасность – состояние защищённости цифровых объектов от нарушения их конфиденциальности, целостности или доступности (пп. 8) ст. 1 Закона о кибербезопасности).
То есть кибербезопасность держится на трёх принципах:
Информационная безопасность – понятие шире: состояние защищённости информации и информационного пространства в целом, независимо от формы и носителя (по смыслу Закона РК «О национальной безопасности»). Сюда входит не только цифровая среда, но и бумажные документы, коммерческая и служебная тайна, устная информация, а также организационные и физические меры защиты: пропускной режим в офисе, сейфы для документов, соглашения о неразглашении (NDA), порядок доступа в архив.
Что это значит для кадровика: кибербезопасность – только цифровая часть информационной безопасности. В акт по кибербезопасности нужно внести пункты именно про цифровые угрозы (компьютеры, почта, пароли, ПО), а защиту бумажных документов и коммерческой тайны регулируют другие документы, например, Положение о коммерческой тайне.
Аудит документов на предмет кибербезопасности
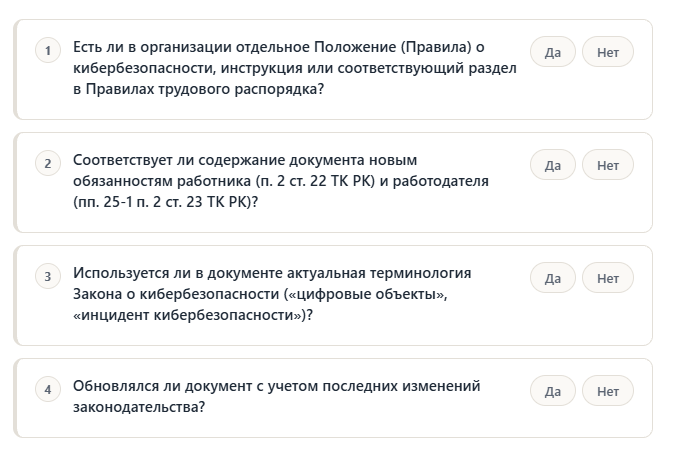
Прежде чем создавать новый локальный акт, проверьте, нет ли уже подходящего документа – инструкции или раздела в Правилах трудового распорядка.
Кибербезопасность – состояние защищённости цифровых объектов от нарушения их конфиденциальности, целостности или доступности (пп. 8) ст. 1 Закона о кибербезопасности).
То есть кибербезопасность держится на трёх принципах:
- Конфиденциальность – информация не доступна тем, у кого нет права её видеть.
- Целостность – данные нельзя изменить или подменить без разрешения.
- Доступность – те, кому положено, могут получить данные и ресурсы в нужный момент.
Информационная безопасность – понятие шире: состояние защищённости информации и информационного пространства в целом, независимо от формы и носителя (по смыслу Закона РК «О национальной безопасности»). Сюда входит не только цифровая среда, но и бумажные документы, коммерческая и служебная тайна, устная информация, а также организационные и физические меры защиты: пропускной режим в офисе, сейфы для документов, соглашения о неразглашении (NDA), порядок доступа в архив.
Что это значит для кадровика: кибербезопасность – только цифровая часть информационной безопасности. В акт по кибербезопасности нужно внести пункты именно про цифровые угрозы (компьютеры, почта, пароли, ПО), а защиту бумажных документов и коммерческой тайны регулируют другие документы, например, Положение о коммерческой тайне.
Аудит документов на предмет кибербезопасности
Прежде чем создавать новый локальный акт, проверьте, нет ли уже подходящего документа – инструкции или раздела в Правилах трудового распорядка.
Положение о кибербезопасности
Составьте отдельное Положение о кибербезопасности либо добавьте новый раздел в Правилах трудового распорядка. Выбор формы зависит от размера компании и объема требований. После разработки документ утвердите приказом руководителя и ознакомьте с ним работников.
Из чего состоит акт: разделы и что в них включить
Что конкретно прописать в разделах Положения о Кибербезопасности
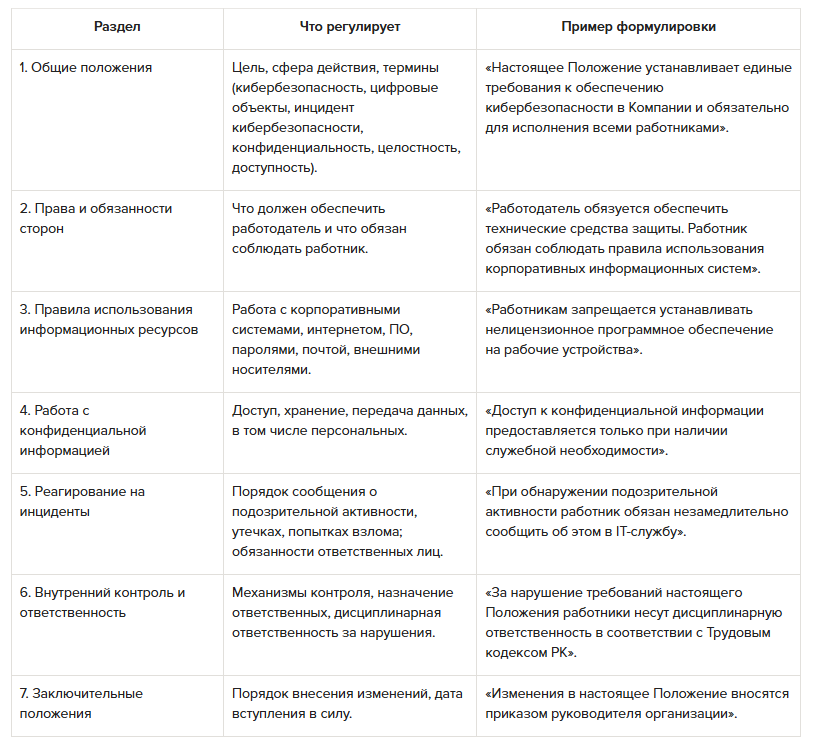
Ниже – что конкретно включить в каждый из 7 разделов акта. Разделы 1 и 7 шаблонные, для них достаточно короткой стандартной формулировки; разделы 2–6 стоит прописывать предметно.
Раздел 1. Общие положения
Раздел шаблонный – цель, сфера действия документа и используемые термины (кибербезопасность, цифровые объекты, инцидент кибербезопасности). Пример формулировки: «Настоящее Положение устанавливает единые требования к обеспечению кибербезопасности в Компании и обязательно для исполнения всеми работниками».
Раздел 2. Права и обязанности сторон
Здесь нужны не общие фразы вроде «стороны обязаны соблюдать требования», а конкретный перечень. Со стороны работодателя – обеспечить работников необходимыми средствами защиты (антивирус, доступ через VPN и т. п.), организовать обучение и ознакомление с актом, своевременно информировать о новых угрозах. Со стороны работника – соблюдать установленные правила работы с цифровыми объектами, не передавать свои учётные данные третьим лицам, включая коллег и руководителей, немедленно сообщать о подозрительной активности или утере устройства.
Раздел 3. Правила использования информационных ресурсов
Общих фраз вроде «соблюдайте кибербезопасность» здесь недостаточно. Локальный акт должен содержать конкретные и понятные правила. Вот что стоит включить:
Раздел 4. Работа с конфиденциальной информацией
Раздел должен разграничивать уровни доступа и порядок обращения с разными видами данных: какая информация относится к конфиденциальной (персональные данные, коммерческая тайна, служебная информация), кто и на каком основании получает к ней доступ, как она хранится и передается – например, только по защищённым каналам, с шифрованием при пересылке, как маркируются документы с ограниченным доступом. Отдельно стоит прописать прямые запреты – например, на пересылку конфиденциальных данных на личную почту или копирование на внешние носители без согласования.
Раздел 5. Реагирование на инциденты
Как выстроить этот процесс по шагам, разобрано ниже, в блоке «Как определить порядок реагирования на инциденты».
Раздел 6. Внутренний контроль
Разобран в блоке «Как наладить внутренний контроль» далее в рекомендации.
Раздел 7. Заключительные положения
Тоже шаблонный раздел – порядок внесения изменений в акт и дата вступления его в силу. Пример формулировки: «Изменения в настоящее Положение вносятся приказом руководителя организации. Положение вступает в силу с даты утверждения, если иное не установлено приказом».
Обучение персонала правилам кибербезопасности
После разработки и утверждения Положения о кибербезопасности ознакомьте с ним каждого работника под подпись. Это можно сделать на бумаге либо электронно через ЭЦП. Для новых работников включите ознакомление в процедуру приёма на работу, для уже работающих – проведите его до начала применения нового или обновлённого акта.
Ниже – что конкретно включить в каждый из 7 разделов акта. Разделы 1 и 7 шаблонные, для них достаточно короткой стандартной формулировки; разделы 2–6 стоит прописывать предметно.
Раздел 1. Общие положения
Раздел шаблонный – цель, сфера действия документа и используемые термины (кибербезопасность, цифровые объекты, инцидент кибербезопасности). Пример формулировки: «Настоящее Положение устанавливает единые требования к обеспечению кибербезопасности в Компании и обязательно для исполнения всеми работниками».
Раздел 2. Права и обязанности сторон
Здесь нужны не общие фразы вроде «стороны обязаны соблюдать требования», а конкретный перечень. Со стороны работодателя – обеспечить работников необходимыми средствами защиты (антивирус, доступ через VPN и т. п.), организовать обучение и ознакомление с актом, своевременно информировать о новых угрозах. Со стороны работника – соблюдать установленные правила работы с цифровыми объектами, не передавать свои учётные данные третьим лицам, включая коллег и руководителей, немедленно сообщать о подозрительной активности или утере устройства.
Раздел 3. Правила использования информационных ресурсов
Общих фраз вроде «соблюдайте кибербезопасность» здесь недостаточно. Локальный акт должен содержать конкретные и понятные правила. Вот что стоит включить:
- Пароли. Требования к сложности (например, не менее 8 символов, буквы разного регистра, цифры, спецсимволы), периодичность смены (например, раз в 90 дней), запрет передавать пароли третьим лицам и записывать их на бумаге или в незащищённых файлах.
- Подозрительные сообщения. Как действовать при получении фишинговых писем и спама: не открывать вложения, не переходить по ссылкам, куда сообщать.
- Корпоративные системы. Правила использования ПО, интернета, съёмных носителей (флешек, внешних дисков).
- Рабочие устройства. Блокировка экрана при отходе от рабочего места, обязательный антивирус, своевременные обновления.
- Личные устройства и соцсети. Правила использования личных телефонов и соцсетей в рабочих целях, если это вообще допускается.
Раздел 4. Работа с конфиденциальной информацией
Раздел должен разграничивать уровни доступа и порядок обращения с разными видами данных: какая информация относится к конфиденциальной (персональные данные, коммерческая тайна, служебная информация), кто и на каком основании получает к ней доступ, как она хранится и передается – например, только по защищённым каналам, с шифрованием при пересылке, как маркируются документы с ограниченным доступом. Отдельно стоит прописать прямые запреты – например, на пересылку конфиденциальных данных на личную почту или копирование на внешние носители без согласования.
Раздел 5. Реагирование на инциденты
Как выстроить этот процесс по шагам, разобрано ниже, в блоке «Как определить порядок реагирования на инциденты».
Раздел 6. Внутренний контроль
Разобран в блоке «Как наладить внутренний контроль» далее в рекомендации.
Раздел 7. Заключительные положения
Тоже шаблонный раздел – порядок внесения изменений в акт и дата вступления его в силу. Пример формулировки: «Изменения в настоящее Положение вносятся приказом руководителя организации. Положение вступает в силу с даты утверждения, если иное не установлено приказом».
Обучение персонала правилам кибербезопасности
После разработки и утверждения Положения о кибербезопасности ознакомьте с ним каждого работника под подпись. Это можно сделать на бумаге либо электронно через ЭЦП. Для новых работников включите ознакомление в процедуру приёма на работу, для уже работающих – проведите его до начала применения нового или обновлённого акта.
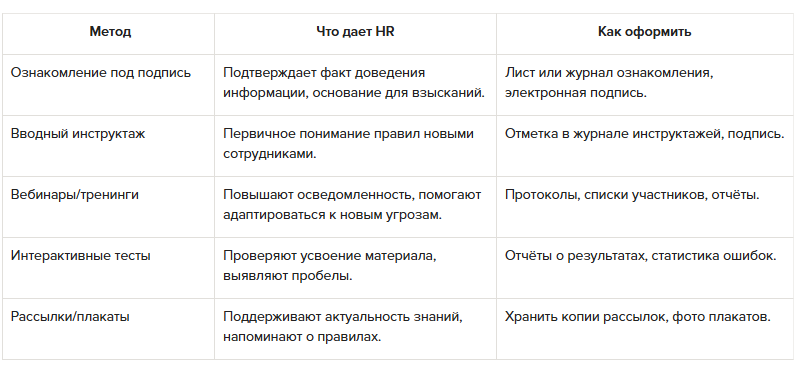
Обучение правилам кибербезопасности не разовое мероприятие, а процесс.
Внутренний контроль и порядок реагирования на инциденты
Работодатель вправе сам определить механизм контроля за соблюдением правил кибербезопасности в организации, но важно, чтобы он не сводился к наличию приказа на бумаге, а был реальной процедурой проверки. Рекомендуем придерживаться следующих правил:
Как определить порядок реагирования на инциденты
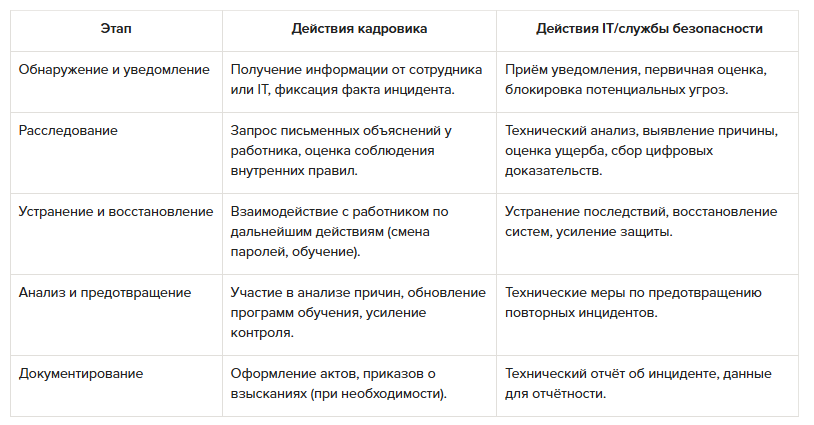
Работник должен точно знать, к кому обращаться и что делать при обнаружении инцидента: подозрительной активности, утере данных, заражении вирусом.
Если инцидент связан с нарушением безопасности персональных данных, работодатель как собственник и (или) оператор персональных данных обязан уведомить уполномоченный орган в сфере защиты персональных данных в течение одного рабочего дня с момента обнаружения нарушения (п. 3 Правил осуществления уведомления субъектов персональных данных о нарушении безопасности персональных данных). В уведомлении указывают контактные данные ответственного за обработку персональных данных лица, принятые меры по устранению нарушения и данные субъектов, которых затронуло нарушение.
Если в компании есть выделенный центр обеспечения кибербезопасности или организация относится к критически важной цифровой инфраструктуре, для него может действовать более короткий срок – три часа (ст. 7-4–7-8 Закона РК «О кибербезопасности»).
Порядок реагирования на инциденты
- Периодичность. Проведите вводный инструктаж по кибербезопасности при приёме на работу. Дальше рекомендуем повторять обучение не реже одного раза в год, а также дополнительно после существенного обновления акта или выявленного инцидента.
- Содержание. Вводный инструктаж должен охватить базовые правила из акта: пароли, работа с почтой, устройствами. Периодическое обучение – разбор актуальных угроз и реальных инцидентов, при возможности с практическими имитациями, например тестовой фишинговой рассылкой.
- Ответственность. IT-отдел или служба безопасности готовят техническую часть, HR организует само мероприятие, фиксирует явку и хранит подтверждающие документы.
- Проверка эффективности. Интерактивные тесты после обучения показывают, кто усвоил материал. Тех, кто не прошёл тест, стоит направить на повторный инструктаж и зафиксировать это отдельно – если работник затем всё равно нарушит правило, такая отметка укрепит позицию работодателя при взыскании.
- Учитывайте специфику отделов: бухгалтерам нужны дополнительные знания о защите финансовых операций, а менеджерам по продажам о работе с персональными данными клиентов.
Внутренний контроль и порядок реагирования на инциденты
Работодатель вправе сам определить механизм контроля за соблюдением правил кибербезопасности в организации, но важно, чтобы он не сводился к наличию приказа на бумаге, а был реальной процедурой проверки. Рекомендуем придерживаться следующих правил:
- Определите ответственных: это может быть IT-отдел, служба безопасности, а в части организационных правил сама кадровая служба. Издайте приказ о назначении ответственных.
- Проверяйте регулярно: сложность паролей, наличие антивируса, своевременность обновлений, соблюдение правил работы со съёмными носителями.
- Разграничьте роли: HR отвечает за организацию ознакомления, обучения и применение трудовых мер; IT – за технический мониторинг и выявление нарушений. Службы должны работать сообща.
- Документируйте результаты контроля: это поможет отслеживать динамику и подтвердить соблюдение требований при проверке.
Как определить порядок реагирования на инциденты
Работник должен точно знать, к кому обращаться и что делать при обнаружении инцидента: подозрительной активности, утере данных, заражении вирусом.
Если инцидент связан с нарушением безопасности персональных данных, работодатель как собственник и (или) оператор персональных данных обязан уведомить уполномоченный орган в сфере защиты персональных данных в течение одного рабочего дня с момента обнаружения нарушения (п. 3 Правил осуществления уведомления субъектов персональных данных о нарушении безопасности персональных данных). В уведомлении указывают контактные данные ответственного за обработку персональных данных лица, принятые меры по устранению нарушения и данные субъектов, которых затронуло нарушение.
Если в компании есть выделенный центр обеспечения кибербезопасности или организация относится к критически важной цифровой инфраструктуре, для него может действовать более короткий срок – три часа (ст. 7-4–7-8 Закона РК «О кибербезопасности»).
Порядок реагирования на инциденты
Защита персональных данных работников от киберугроз
Определите, какие персональные данные обрабатываются в компании (Ф. И. О., ИИН, адрес, зарплата, медицинские данные) и в каких цифровых объектах они хранятся (HR-системы, бухгалтерские программы, облачные хранилища).
Ограничьте доступ к ...
Определите, какие персональные данные обрабатываются в компании (Ф. И. О., ИИН, адрес, зарплата, медицинские данные) и в каких цифровых объектах они хранятся (HR-системы, бухгалтерские программы, облачные хранилища).
Ограничьте доступ к ...
Источник публикации: Актион МЦФЭР
Источник изображения Magnific
